Agent léger sans IP fixe, le filtrage DNS qui voyage avec vos postes
Filtrage DNS par agent léger sur macOS ou Windows : vos postes bloquent phishing et sites frauduleux même en déplacement, dès 3,60 € HTVA par poste.
 Thomas Delaunay, Rédacteur
Publié le · 7 min de lecture
Points à retenir
- Le Wi-Fi d'un hôtel de bord d'autoroute, celui d'un parc des expositions, la connexion partagée depuis un téléphone sur un parking : aucun de ces réseaux ne passe par le pare-feu de votre local.
- Chaque fois que vous tapez une adresse ou cliquez sur un lien, votre ordinateur demande d'abord à un serveur DNS : « quelle est l'adresse de ce site ?
- Pas de boîtier à brancher derrière la box, pas de technicien à faire venir.
- Le commercial qui sillonne les bourses d'échange n'a pas les mêmes besoins que la comptable qui reste à l'atelier.
Un mail de « confirmation de réservation » qui arrive au moment où vous cherchez la clé de la chambre, un lien d’apparence banale sur le Wi-Fi de l’hôtel, et le mal est fait. Pour un garage, un atelier de restauration ou un club qui envoie ses membres sur les salons et les bourses d’échange, le portable professionnel passe plus de temps sur la route qu’au bureau. Le filtrage DNS proposé par Styx Consulting, société belge d’infogérance et de cybersécurité, assure une protection contre les sites frauduleux pendant vos déplacements : un agent léger installé sur chaque poste coupe l’accès aux pages de phishing, aux ransomwares et aux sites malveillants avant même que la page s’ouvre. Je trouve que c’est exactement la réponse à un usage itinérant, et je vous explique pourquoi.
Un poste qui quitte le bureau garde sa protection contre les sites frauduleux
Le Wi-Fi d’un hôtel de bord d’autoroute, celui d’un parc des expositions, la connexion partagée depuis un téléphone sur un parking : aucun de ces réseaux ne passe par le pare-feu de votre local. Pour moi, c’est là que se joue la vraie question de la sécurité d’une petite structure mobile.
La page de Styx Consulting le dit noir sur blanc : « Vos collaborateurs restent protégés partout : en télétravail, en déplacement ou sur un Wi-Fi public. » La protection ne dépend donc pas du réseau, elle voyage avec la machine. Pas besoin d’IP fixe : l’agent protège le poste partout, au bureau comme en télétravail.
Le contexte rend le sujet très concret. Le rapport d’activité 2025 de Cybermalveillance.gouv.fr, publié en mars 2026, place l’hameçonnage au premier rang des menaces, tous publics confondus. Côté entreprises et associations, Le Monde Informatique relève dans ce même bilan le piratage de compte (21 % des recherches d’assistance), l’hameçonnage (16 %) et les faux ordres de virement (13,5 %). Trois menaces qui démarrent presque toujours par un clic sur un lien.
Pourquoi le filtrage DNS bloque la menace avant l’ouverture de la page
Chaque fois que vous tapez une adresse ou cliquez sur un lien, votre ordinateur demande d’abord à un serveur DNS : « quelle est l’adresse de ce site ? ». Le filtrage DNS intervient à cet instant précis. Si le domaine est classé malveillant, la réponse ne revient jamais. La page ne se charge pas, le fichier ne se télécharge pas.
Styx Consulting avance un chiffre parlant sur sa page : « 80 % des malwares utilisent le DNS pour communiquer. » Couper la connexion à ce niveau revient à fermer la porte avant que l’intrus touche la poignée. Franchement, c’est l’approche la plus logique pour une équipe qui clique toute la journée sur des liens de fournisseurs, de transporteurs ou d’organisateurs d’événements.
La solution déployée est DNSFilter, dont Styx Consulting est partenaire certifié. Les repères affichés sur sa page donnent l’échelle : plus de 45 000 organisations protégées, 235 millions de menaces bloquées par jour et 200 milliards de requêtes DNS traitées quotidiennement. Ce volume nourrit la reconnaissance des domaines dangereux, y compris ceux qui viennent d’apparaître.
Le saviez-vous ?
Dans son rapport d’activité 2025, publié en mars 2026, Cybermalveillance.gouv.fr classe l’hameçonnage comme la première menace tous publics confondus. Pour les entreprises et associations, les faux ordres de virement pèsent encore 13,5 % des recherches d’assistance, selon Le Monde Informatique.
Un agent léger sur macOS ou Windows, sans matériel ni IP fixe
Pas de boîtier à brancher derrière la box, pas de technicien à faire venir. Styx Consulting le résume ainsi : « Aucun matériel à installer, aucune interruption de service. » On installe un agent léger sur le poste, macOS ou Windows, et la protection est active dès la première minute.
La page annonce une mise en service en moins de 15 minutes, en trois étapes. Je recommande de faire l’installation un jour calme, avant la saison des salons, pour que chaque portable parte équipé.
Le filtrage DNS en trois étapes, opérationnel en moins de 15 minutes
1. Installer l’agent
Agent léger pour macOS ou Windows, sans IP fixe : protégé au bureau comme en télétravail.
2. Configurer les catégories
Plus de 35 catégories : malwares, phishing, adulte, réseaux sociaux, jeux…
3. Protéger et analyser
Requêtes bloquées en temps réel et rapports de menaces sur un tableau de bord centralisé.
Repères DNSFilter affichés par Styx Consulting : 45 000+ organisations protégées · 235M menaces bloquées par jour · 200B requêtes DNS par jour · dès 3,60 € HTVA par poste.
Des politiques par utilisateur, par service ou par site pour l’équipe itinérante
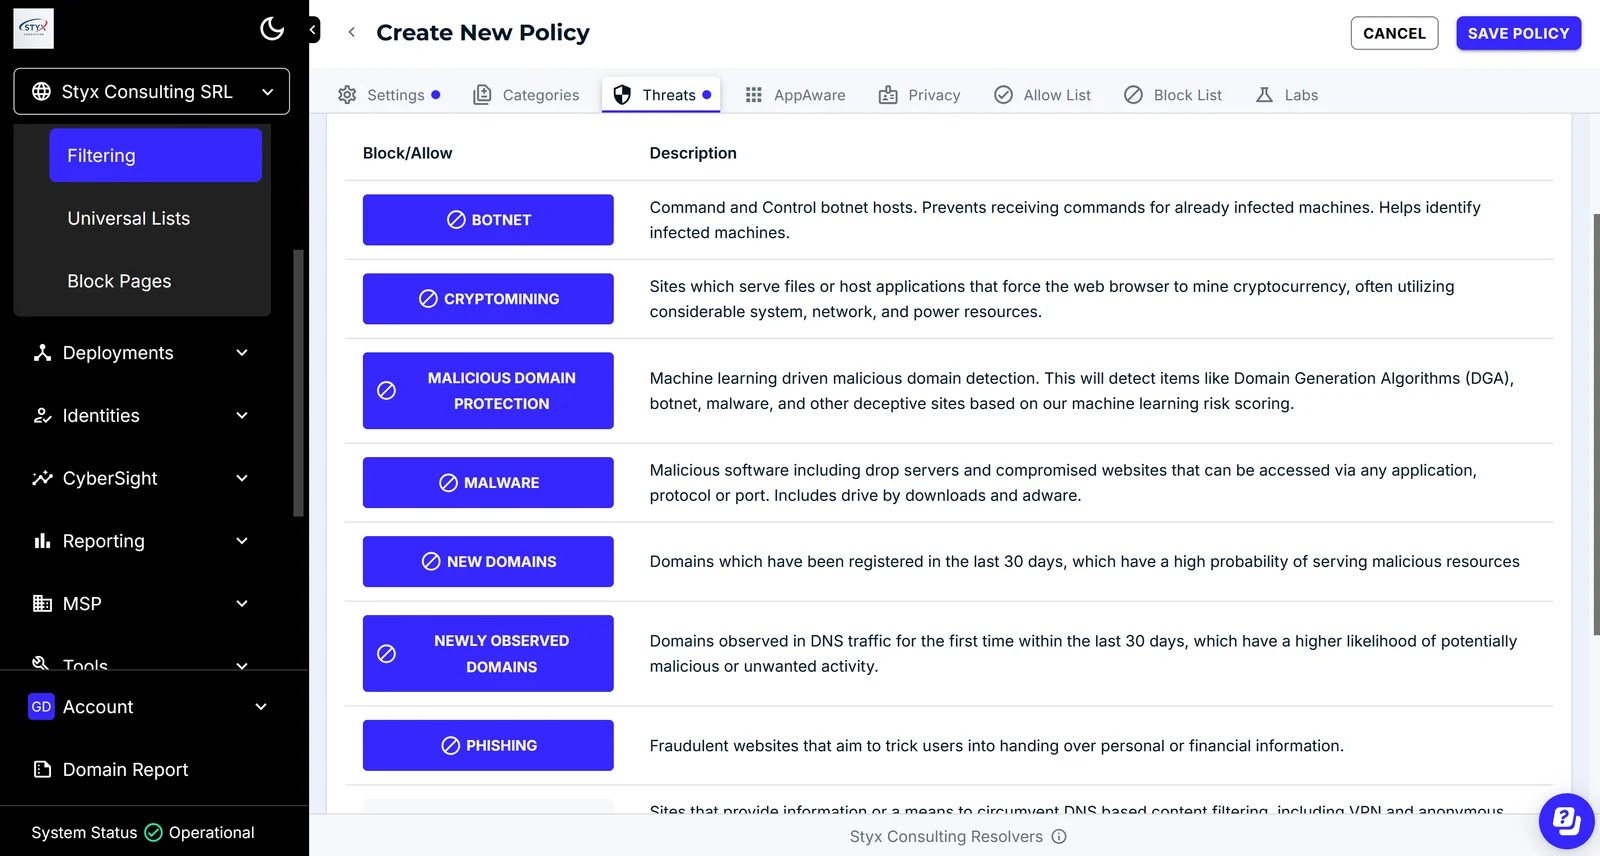
Le commercial qui sillonne les bourses d’échange n’a pas les mêmes besoins que la comptable qui reste à l’atelier. Le filtrage DNS de Styx Consulting en tient compte : plus de 35 catégories configurables, des listes d’autorisation ou de blocage personnalisées, et des politiques par utilisateur, par service ou par site.
Concrètement, vous pouvez autoriser le site de votre fournisseur de pièces habituel en liste blanche, bloquer les jeux sur les postes de démonstration, et garder les catégories malwares et phishing actives partout. Ce que j’aime dans cette logique, c’est qu’on règle la protection selon le métier de chacun plutôt que d’imposer la même règle à tout le monde.
Mieux vaut, à mon avis, commencer par les catégories de sécurité pures, puis affiner au fil des semaines selon ce que montre le tableau de bord.
Suivre depuis le bureau les requêtes bloquées sur la route
Le tableau de bord centralisé affiche en temps réel les requêtes bloquées, donne accès aux rapports de menaces et sert à ajuster les politiques à distance.
Pour une structure qui relève de NIS2, la page précise que le filtrage DNS « contribue à vos mesures de sécurité NIS2 et vous aide à documenter les contrôles techniques mis en place ». Les rapports deviennent alors une trace utile de ce qui a été mis en place. Honnêtement, avoir cette visibilité sans équipe informatique dédiée, c’est un vrai confort pour un petit dirigeant.
Une offre mensuelle par poste, sans contrat annuel ni minimum
Sur sa page, Styx Consulting affiche un tarif dès 3,60 € HTVA par poste, et des conditions sans détour : « Pas de contrat annuel imposé. Pas de frais cachés. Pas de minimum de postes. »
Pour un club de cinq bénévoles ou un garage de trois personnes, c’est pour moi le bon choix : on protège exactement les machines qui partent sur la route, ni plus ni moins. Une offre personnalisée est proposée sous 48 heures sur demande. Je conseille de lister vos postes, avec leur système (macOS ou Windows) et leur usage, avant de faire la demande : la réponse n’en sera que plus précise.
Le dernier geste utile ? Installez l’agent sur les portables avant le prochain déplacement, pas au retour.
Questions fréquentes
Le filtrage DNS fonctionne-t-il sur le Wi-Fi d’un hôtel ?
Oui. L’agent installé sur le poste protège partout, y compris en déplacement et sur un Wi-Fi public, sans IP fixe.
Faut-il installer un boîtier ?
Non. Aucun matériel à installer : un agent léger pour macOS ou Windows suffit, opérationnel en moins de 15 minutes.
Combien coûte le filtrage DNS de Styx Consulting ?
Dès 3,60 € HTVA par poste, sans contrat annuel imposé, sans frais cachés et sans minimum de postes.
Peut-on régler des règles différentes selon les salariés ?
Oui : plus de 35 catégories configurables, des listes personnalisées et des politiques par utilisateur, par service ou par site.
Sources
Styx Consulting, page « DNS Filtering », consultée le 20 novembre 2026
Cybermalveillance.gouv.fr, communiqué du rapport d’activité 2025, mars 2026
Le Monde Informatique, « Les demandes d’aide face aux cybermenaces explosent en France », 2026